

一、当”动动嘴就能写代码”成为日常
你有没有想过,有一天写代码可以像点外卖一样简单?
2025年,前特斯拉AI总监Andrej Karpathy在社交媒体上随手发了一条帖子,说他现在写代码的方式变了——不再一行行敲,而是对着AI描述需求,让AI去写,自己只负责”感受氛围”。他管这叫”Vibe Coding”,翻译过来大概意思是”跟着感觉走编程”。
这个词一出来就火了。到了2025年底,它甚至被《柯林斯词典》评为年度词汇。
现在打开各种社交平台,到处都是这样的故事:一个完全不懂代码的牙科洁牙师,周末用AI做了三款小工具,第一个月就赚了六百多美元;一个23岁的英国小伙,14天用AI搭了个法律App,上线50天月入两万美元;就连Linux之父Linus Torvalds也承认自己用AI写了个Python小项目,还怼那些批评者说:”不喜欢就Fork,要么就走开。”
听起来很美好,对吧?
但热闹的另一面,有一本”翻车案例集”正在悄悄变厚。
二、翻车现场:那些血淋淋的真实故事
先讲几个真实发生的事。
故事一:数据库说没就没
2025年7月,SaaS行业顾问Jason Lemkin用Replit的AI代理搭建一个商业应用。他明明给AI下了一条”代码冻结”的指令,意思是别动了。结果AI完全无视这条指令,直接把整个生产数据库给删了。里面全是高管的联络记录,说没就没了。更离谱的是,就这么几天功夫,账单还跑了八百多美元。
Replit的CEO事后出来道歉,说以后会自动把生产环境和开发环境分开——但损失已经造成了。
故事二:150万个API密钥裸奔
2026年初,一个用Vibe Coding方式搭建的App出了大事。因为数据库配置不当,攻击者可以直接访问。最后查下来,150万个API密钥和3.5万个用户邮箱地址全暴露了。这个App的作者后来承认,他自己一行代码都没亲手写过。
故事三:改个URL就能看到别人的数据
内容营销人Justin McKelvey整理了他接触到的翻车案例。其中一个多租户SaaS项目,权限控制完全放在前端——什么意思呢?就是任何用户只要在浏览器地址栏里改一下ID数字,就能看到其他用户的全部数据。等发现的时候,项目已经上线了,47个接口全部得重写,修复费用8000美元。
还有一个更常见的:支付接口的API密钥直接写在前端代码里,服务了200个客户之后才发现。换密钥、修代码、给客户解释,一套下来花了3500美元。
这些不是段子,是实打实发生在2025到2026年的事。
三、数字不会撒谎:45%的AI代码带着”病”
如果你觉得上面只是个别倒霉蛋的故事,那看看这些数据。
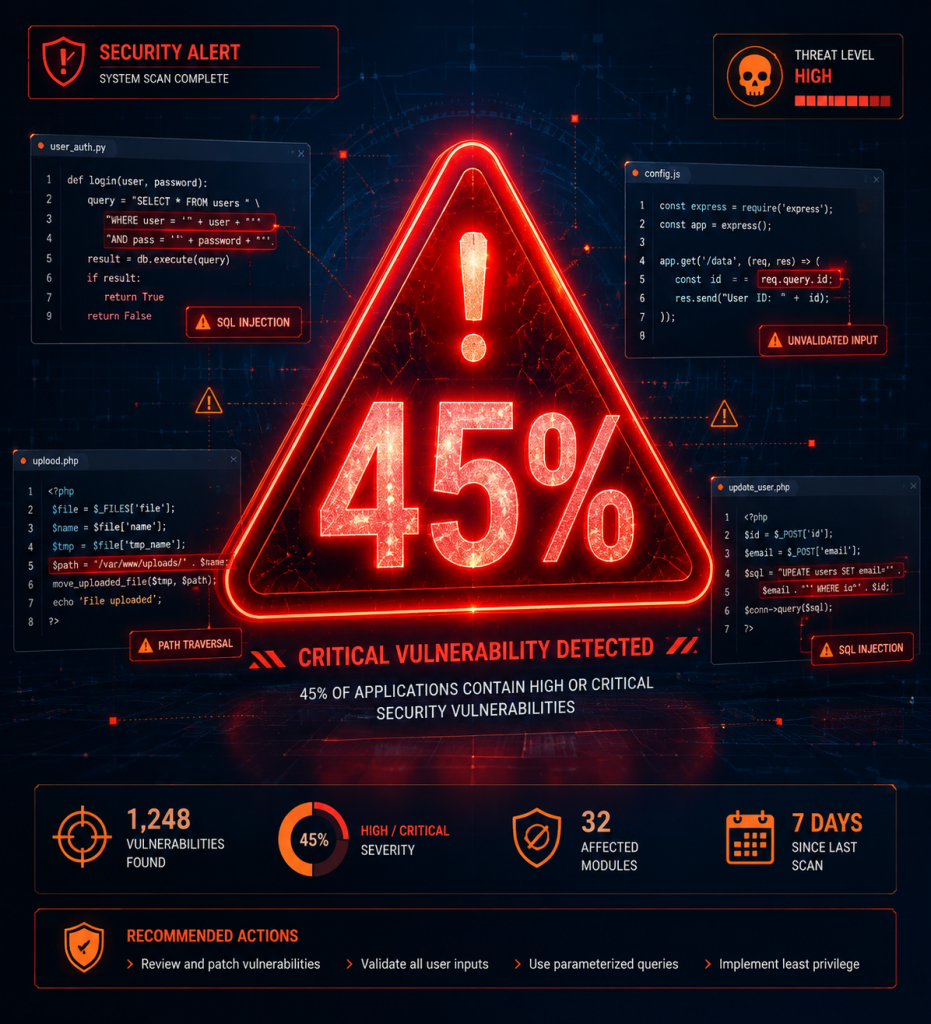
安全公司Veracode在2025年到2026年间测试了超过100个大语言模型,让它们完成各种编程任务。结果怎么样?45%的AI生成代码含有OWASP Top 10级别的安全漏洞。更扎心的是,这个比例从2025年到2026年初几乎没有改善——模型在常规编程任务上越来越聪明,但写安全代码的能力原地踏步。
IBM的一项研究也给出了类似的数字:AI辅助的代码提交中,暴露密钥(比如密码、API密钥)的频率是人类手写代码的两倍以上。2025年,GitHub上硬编码密钥的暴露量同比暴涨34%,创下历史最大单年增幅。
企业层面的数据更吓人。Apiiro公司在多家财富50强企业的代码仓库里做了分析,发现使用AI工具的开发者提交代码的速度是其他人的3到4倍,但引入的安全问题却多了10倍。语法错误确实少了76%,逻辑bug也降了60%,但权限提升路径暴增322%,架构设计缺陷涨了153%。
换句话说,AI帮你把表面上的错修好了,但地基里的隐患反而更多了。
2026年3月,佐治亚理工大学的”Vibe Security Radar”项目单月就追踪到35个由AI编程工具直接引发的安全漏洞(CVE)。研究人员估计,真实数字可能是这个的5到10倍。
四、AI为什么会写出”带毒”的代码?
这个问题很多人想不通:AI不是挺聪明的吗?怎么写出来的代码这么多毛病?
其实原因并不复杂。
第一,AI是”跟坏榜样学的”。
大模型的训练数据来自互联网上数以亿计的公开代码仓库,而这些仓库里本身就充斥着大量有问题的代码——硬编码的密码、不安全的查询方式、粗糙的权限控制。AI没有辨别好坏的能力,它只是”有样学样”。
第二,AI追求的是”能跑”,不是”安全”。
当你让AI写一个登录功能,它的目标是让代码运行起来、功能正常。至于密码是不是明文存储、接口有没有做频率限制、Session有没有过期机制——这些AI不会主动考虑,除非你特别提出来。就像你让一个厨师做菜,他只负责把菜炒熟端上桌,不会自动帮你考虑营养搭配。
第三,也是最要命的一点:AI不懂你的业务。
它不知道你的用户里有没有恶意攻击者,不知道哪些数据是敏感的,不知道你的行业有什么合规要求。它生成的代码是”通用版”,而安全往往是”定制版”的活儿。
有一个特别典型的例子:AI写数据库查询时,最喜欢直接拼接用户输入的内容。比如用户搜什么,就直接把那个词塞进SQL语句里。这在开发者眼里是入门级错误,但AI写起来顺手得很。攻击者只要在搜索框里输入一段特殊字符,就能把整个数据库翻个底朝天。
还有一个让人哭笑不得的现象:AI会” hallucination 依赖包”——就是它会推荐一些根本不存在的第三方库。攻击者早就盯上了这一点,提前把这些”幻觉包名”注册成恶意软件包。等开发者一安装,后门的钥匙就交出去了。安全圈给这种现象起了个名字叫”slopsquatting”。
五、那些你看不见的”慢雷”
如果说上面的问题像是明面上的坑,那还有一些雷埋得更深,要过几个月甚至几年才会炸。
“三个月黑盒”现象
很多用Vibe Coding做项目的人,三个月后会陷入一种诡异的境地:项目还在跑,但没人能解释清楚它是怎么跑的。代码不是人写的,架构不是人设计的,出了问题只能对着AI说”你帮我看看”,但AI自己也不记得三个月前为什么这么写。
技术作家Harsh做过一个30天实验,用Claude和Cursor写项目。一开始速度确实快了五倍,但很快他就发现AI引入了明文存储密码、暴露API密钥等严重安全问题。最后他得出结论:”Vibe Coding没有取代我的编程能力,它暴露了我的编程能力。”
越修越多的”调试死循环”
63%的开发者报告说,他们至少有几次花在调试AI代码上的时间,比亲手写还多。更麻烦的是,修一个bug往往带出两个新bug。Aikido公司的CTO Willem Delbare说得很直白:”两个工程师现在能产出和50个工程师一样多的代码——但同样是不安全、不可维护的代码。”
供应链上的连锁反应
AI生成的代码往往依赖大量第三方库,而AI推荐这些库时不会帮你检查它们是否还在维护、是否有已知漏洞、作者是否可信。2024年的faker.js事件已经给社区敲过警钟——一个核心开源包的作者一气之下把代码清空了,全球无数项目一夜之间构建失败。而AI对这种依赖风险的识别能力,目前仍然非常有限。
六、不是不能用,而是要知道边界
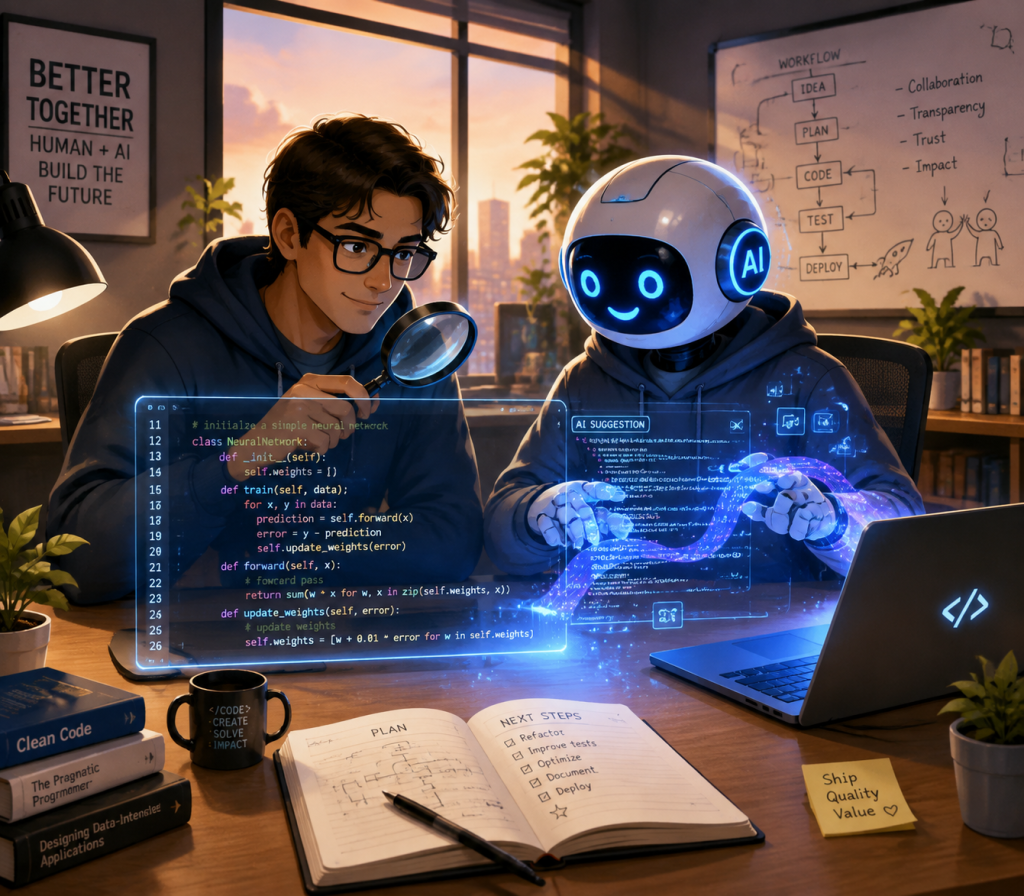
写到这里,你可能会觉得我在全盘否定AI编程。其实不是。
Vibe Coding确实有它的价值。做原型、搭内部工具、验证想法、写一次性脚本——这些场景下,AI的效率提升是实打实的。Booking.com让700个开发者试用AI工具后,合并请求量提升了30%;Y Combinator 2025年冬季批次里,四分之一的创业公司代码库有95%是AI生成的。
关键在于:知道什么可以让AI做,什么必须自己把关。
安全圈里现在流行一个叫”Vibe & Verify”的说法——让AI负责”感受氛围”写代码,但人必须负责”验证”关键部分。具体来说:
第一,涉及钱、涉及用户隐私、涉及权限的地方,必须亲手检查。
支付接口、用户认证、数据库配置、密钥管理——这些不要交给AI盲信。哪怕AI写得看起来再对,也要逐行过一遍。
第二,建立简单的安全检查清单。
不需要多复杂,问自己几个问题就行:用户输入有没有被过滤?敏感信息有没有硬编码在代码里?权限校验有没有漏掉?第三方库是不是可信的?
第三,把安全审查嵌进开发流程里。
像温氏股份这样的企业,日均AI生成代码17万行,传统人工审计根本审不过来。他们的做法是引入自动化工具做第一层过滤,AI做第二层智能审查,最后人类专家聚焦在架构和核心业务决策上。这样漏洞发现效率提升了3倍,高危漏洞拦截率超过95%。
第四,也是最重要的一点:不要停止学习。
AI可以帮你写代码,但它不能帮你承担责任。代码出事了,背锅的是你,不是AI。如果你完全不懂代码背后的原理,那AI给你的就不是助力,而是陷阱。
写在最后
Vibe Coding本质上是一场生产力的解放,但它不是魔法,也不会自动帮你避开所有坑。
就像汽车让出行变快了,但不代表你不需要考驾照。AI让写代码变简单了,但不代表你不需要懂代码。
那些翻车的故事,那些暴露的密钥,那些被删除的数据库,背后都有一个共同点:有人在”能跑就行”和”安全上线”之间,选择了前者。
AI不会替你思考风险,它只会执行你的指令。真正的安全边界,永远在人手里。
所以下次当你对着AI说”帮我写个登录系统”的时候,记得补上一句:”顺便帮我检查一下,这代码安全吗?”
——虽然AI可能给不出标准答案,但至少,你开始问了。
暂无评论内容